COPYRIGHT © 2025
HEBREW PARTY INC.
ALL RIGHTS RESERVED


COPYRIGHT © 2025
HEBREW PARTY INC.
ALL RIGHTS RESERVED

המערכת שבמרכז הפרשה נקראת המרכז הלאומי למידע פלילי, או בראשי התיבות האנגליים NCIC. עבור הציבור הרחב מדובר בשם לא מוכר במיוחד, אך עבור שוטרים, חוקרים וסוכנים פדרליים זו אחת המערכות החשובות ביותר בעבודתם היומיומית. המאגר מאפשר לגופי אכיפה ברמה הפדרלית, המדינתית והמקומית לשתף מידע על מבוקשים, צווי מעצר ופרטים הנחוצים לבדיקות רקע ולחקירות פליליות.
כאשר שוטר עוצר מכונית לבדיקה שגרתית, נתקל באדם שזהותו מעוררת חשד או מנסה לברר אם קיים נגדו צו מעצר, הוא עשוי להסתמך על מידע המתקבל ממערכות המחוברות למאגר הארצי. אותו מידע עשוי לסייע לשוטרים לזהות אדם מסוכן, לאתר מבוקש או לקבל החלטה אם יש צורך בפעולה מיידית.
לכן, האפשרות שהאקרים הצליחו לחדור למערכת כזו מעוררת דאגה החורגת בהרבה משאלת אבטחת המידע. היא נוגעת גם לאמינותם של הנתונים שעליהם מסתמכים אלפי אנשי אכיפת חוק מדי יום.
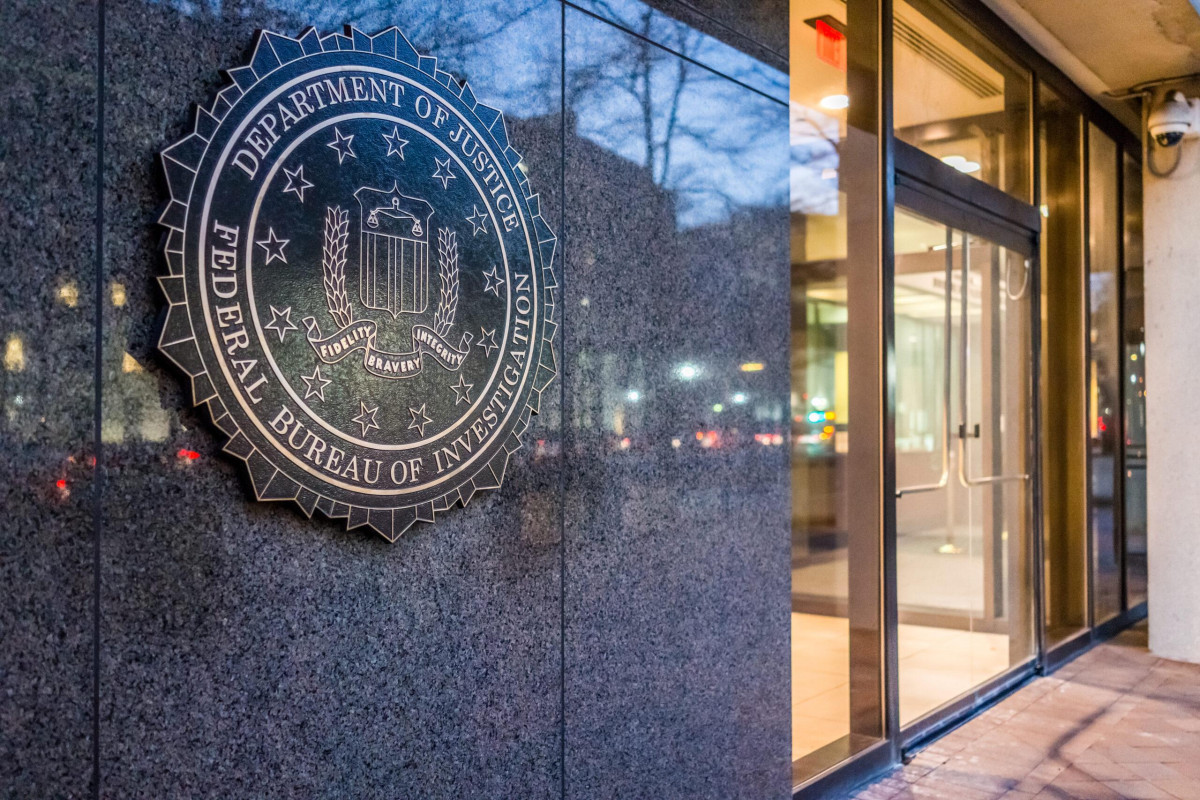
האפשרות שהאקרים הצליחו לחדור למערכת כזו מעוררת דאגה החורגת בהרבה משאלת אבטחת המידע. היא נוגעת גם לאמינותם של הנתונים שעליהם מסתמכים אלפי אנשי אכיפת חוק מדי יום.
בשלב זה לא ברור מי עומד מאחורי החדירה, באיזו שיטה בוצעה, כמה זמן הייתה למבצעים גישה למערכת והאם הצליחו להעתיק ממנה מידע. גם השאלה אם בוצעו שינויים ברשומות עצמן נותרה פתוחה. רשת CNN דיווחה כי האף-בי-איי חוקר את האירוע, אך הבולשת לא מסרה תגובה רשמית לבקשת הרשת להתייחס לפרשה.
גורם לשעבר באף-בי-איי, שעמד בעבר בראש חקירות נגד קבוצות פשיעת סייבר, הסביר ל-CNN כי החשש המרכזי אינו מסתכם באפשרות שהאקרים קראו מידע סודי. לדבריו, הסכנה החמורה יותר עלולה להתעורר אם מישהו יצליח לפגוע באמינות הנתונים שעליהם מסתמכים שוטרים בזמן אמת.
המשמעות האפשרית מטרידה במיוחד: שינוי בלתי מורשה במידע על צו מעצר, על זהותו של מבוקש או על פרטים אחרים ברשומה פלילית עלול להוביל להחלטות שגויות בשטח. עם זאת, חשוב להדגיש כי בשלב זה אין שום מידע מאומת המעיד שההאקרים אכן שינו נתונים, מחקו רישומים או שיבשו פעולות משטרתיות. מדובר בחשש מקצועי מפני השלכות אפשריות של חדירה למערכת רגישה, ולא בנזק שכבר הוכח.
הדיווח החדש מגיע כחודשיים בלבד לאחר פרשת סייבר חמורה אחרת בבולשת הפדרלית. בספטמבר טענה קבוצת ההאקרים ShinyHunters כי הצליחה לגנוב מידע אישי רגיש הנוגע לאלפי עובדים, סוכנים ומועמדים לעבודה באף-בי-איי.
באותה פרשה הותקף פורטל הגיוס של הארגון, המשמש מועמדים המעוניינים להצטרף לבולשת. על פי דיווחי CNN, המידע שנגנב כלל מספרי ביטוח לאומי, כתובות מגורים ופרטי קשר לשעת חירום. חלק מהנתונים נגעו לאנשי אף-בי-איי המועסקים ביחידות רגישות העוסקות בין היתר בסין וברוסיה.
הפריצה עוררה דאגה עמוקה בקרב עובדים וסוכנים, שחששו כי חשיפת כתובותיהם ופרטיהם האישיים עלולה לסכן אותם ואת בני משפחותיהם. החשש היה משמעותי במיוחד עבור מי שעוסקים במודיעין נגדי, בטרור ובחקירות נגד ארגוני פשיעה.
הבולשת פתחה אז בחקירה, ורשויות אכיפה באירופה סייעו במעצר חשודים הקשורים לפעילות קבוצת ההאקרים. לפי הדיווח החדש של CNN, חוקר אבטחת סייבר קנדי נעצר גם הוא במסגרת ההליכים הקשורים לפרשת ספטמבר. בשלב זה לא פורסמה ראיה הקושרת את ShinyHunters לחדירה הנוכחית למאגר המידע הפלילי.
הפרשה החדשה חושפת גם עיתוי מביך במיוחד עבור הנהלת האף-בי-איי. ביום חמישי, לאחר שבכירים בארגון כבר נחשפו לאירוע אבטחת המידע החדש, הופיע מנהל הבולשת קאש פאטל ברשת פוקס ניוז ושיבח את הישגי הארגון בתחום הסייבר.
פאטל התייחס למבצע המכונה Winter Shield, שנועד לעודד חברות וארגונים לעדכן מערכות מחשוב ולחזק את ההגנה על תשתיות רגישות. הוא טען כי הממשל הנוכחי פועל לסגור פערים שהצטברו במשך שנים ולשפר את יכולתה של ארצות הברית להתמודד עם איומי סייבר.
אלא שבזמן שפאטל שיבח את מאמצי ההגנה של הארגון, חוקרי הבולשת כבר נאלצו להתמודד עם חשד לחדירה נוספת לאחת ממערכות המידע החשובות ביותר של הממשל האמריקאי.
הפרסום מצטרף לשבוע חריג במיוחד מבחינת תקלות טכנולוגיות בארצות הברית. מערכות מחשוב ושירותים של בנקים גדולים, מיקרוסופט, הסוכנות לביטחון לאומי ורשות התעופה הפדרלית סבלו מתקלות ושיבושים, שחלקם השפיעו על מיליוני משתמשים.
בין האירועים הבולטים הייתה תקלה במערכות התקשורת של בקרת הטיסה האמריקאית, שגרמה לעצירה זמנית של המראות ולשיבושים בתנועת המטוסים. גם לקוחות של מוסדות פיננסיים גדולים דיווחו על קשיים בגישה לחשבונותיהם באמצעות אתרי האינטרנט והאפליקציות.
סמיכות האירועים עוררה השערות ברשתות החברתיות ובמערכת הפוליטית לגבי האפשרות שמדובר במתקפת סייבר מתואמת ורחבת היקף. אולם גורמים רשמיים בארצות הברית הדגישו כי אין בידיהם ראיות הקושרות בין התקלות השונות. בחלק מהמקרים אף הועלתה האפשרות שהתקלות נגרמו משדרוגי תוכנה או מכשלים טכניים, ולא מפעילות עוינת.
לכן, גם הפריצה האפשרית למאגר המידע של האף-בי-איי אינה יכולה בשלב זה להיחשב חלק ממתקפה מאורגנת נגד התשתיות האמריקאיות. זהות התוקפים, מטרותיהם והקשר האפשרי לאירועים אחרים עדיין אינם ידועים.
זו גם אינה הפעם הראשונה שבה נחשפים ליקויים במערכות מחשוב רגישות של הבולשת. בשנת 2023 הצליחו האקרים לחדור למערכת ששימשה את משרד האף-בי-איי בניו יורק בחקירות הנוגעות לניצול מיני של ילדים. לפי דיווחי CNN, המערכת כללה גם חומרים הקשורים לחקירתו של עבריין המין ג'פרי אפשטיין. עם זאת, לא נקבע כי הייתה אז גישה לכלל מאגרי המידע של הארגון.
רצף האירועים מעלה שאלות קשות בנוגע ליכולתו של ארגון האחראי לחקירת פשעי סייבר ולהגנה על הביטחון הלאומי להבטיח את אבטחת המערכות של עצמו.
הדאגה במקרה הנוכחי גדולה במיוחד משום שהמאגר משמש גופי אכיפת חוק רבים מחוץ לאף-בי-איי. פגיעה במידע המאוחסן בו, אם תוכח, עלולה להיות בעלת השלכות רחבות בהרבה מגניבת סיסמאות או פרטים אישיים.
בינתיים, החוקרים מנסים לקבוע מה בדיוק התרחש, האם נגנב מידע, והאם התוקפים הצליחו להגיע למערכות נוספות. הציבור עדיין אינו יודע אם מדובר בחדירה מוגבלת שנבלמה בזמן, או באירוע בעל השלכות חמורות יותר.
אבל עצם העובדה שאחד ממאגרי המידע המרכזיים של מערכת אכיפת החוק האמריקאית נמצא שוב תחת חקירת פריצה ממחישה את האתגר שניצב בפני הרשויות: כאשר אפילו האף-בי-איי מתקשה להגן על מערכותיו, השאלה אינה רק מי יצליח לעצור את ההאקרים הבאים, אלא גם עד כמה אפשר לסמוך על המידע שמערכות הביטחון עצמן משתמשות בו.